Takumi API に Guard 機能の操作エンドポイントを追加
· 約4分
Takumi Guard の 組織ユーザートークン(tg_org_)を、Takumi API 経由で発行・一覧・取り消し・有効性確認できるようになりました。CI/CD パイプラインやオンボーディングスクリプト、MDM ツールといった自動化フローから、コンソールを経由せずトークンをプログラマブルに管理できます。
Takumi Guard の 組織ユーザートークン(tg_org_)を、Takumi API 経由で発行・一覧・取り消し・有効性確認できるようになりました。CI/CD パイプラインやオンボーディングスクリプト、MDM ツールといった自動化フローから、コンソールを経由せずトークンをプログラマブルに管理できます。
Takumi Guard のセットアップスクリプト v0.5.0 で、配信フローを管理者側で組み立てるための 5 つのプリミティブサブコマンドが追加されました。あわせて、これらを用いた「端末あたり 1 トークン」の配信スクリプト例も新たに公開しています。v0.4.x までの呼び出し方法は引き続きそのまま動作するため、既存の配信構成はそのままアップグレードできます。
GitHub Actions と Takumi Guard / Shisho Cloud の間の OIDC フェデレーションが、GitHub との接続が不安定な場合も、頑強に動作するようになりました。

Takumi ブラックボックス診断におけるクロール機能のカバレッジが改善され、設定したクレジット上限の範囲内でより多くのページを探索するようになりました。

Takumi Guard が npm・PyPI に加えて RubyGems に対応しました。
Bundler を使用する Ruby プロジェクトで、Takumi Guard 経由でインストールをルーティングすることで、CI や開発環境に届く前に悪性パッケージをブロックできるようになりました。
脆弱性検証機能が、Takumi の診断結果以外の脆弱性にも対応しました。 バグバウンティや第三者によるレポートなど、さまざまな脆弱性報告の再現検証を Takumi で実行できます。

Takumi Guard が組織単位の感染可能性の通知に対応しました。組織ユーザートークンやGitHub Actions OIDC 認証を用いるクライアントがダウンロードしたパッケージが、後に悪性と判明した際の通知を、組織で選んだ Webhook エンドポイントまたはメールアドレスに届けられます。

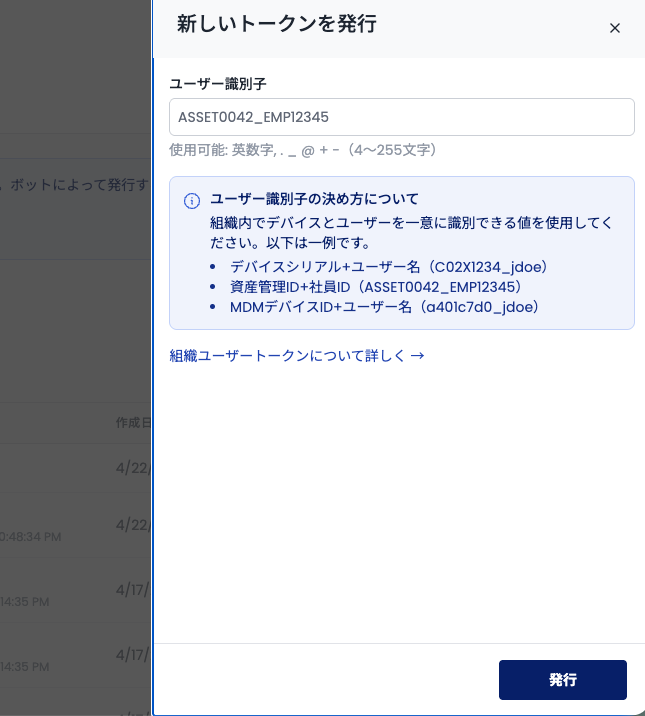
Takumi / Shisho Cloud コンソールの Takumi Guard トークン画面から、組織ユーザートークン(tg_org_)を直接発行できるようになりました。これまでの Guard API 経由での発行に加え、数クリックで新しいトークンを発行できます。
ホワイトボックス診断・ブラックボックス診断のレポートを PDF としてエクスポートできるようになりました。

Takumi ブラックボックス診断に 脆弱性検証 機能を追加しました。 本機能では、過去の診断で検出された脆弱性が正しく修正されているか、検証することができます。