Takumi AIペネトレーションテストが診断結果の引き継ぎに対応

ブラックボックス診断・グレーボックス診断、およびペネトレーションテストの結果を引き継いで、AIペネトレーションテストを開始できるようになりました。
概要
診断で脆弱性が見つかっても、それらを組み合わせたときに実際どこまでの被害につながるかは、個々の指摘を見るだけでは判断しにくいものです。かといって、改めてペネトレーションテストを作成し、スコープや認証情報を入力し直すのは手間がかかります。
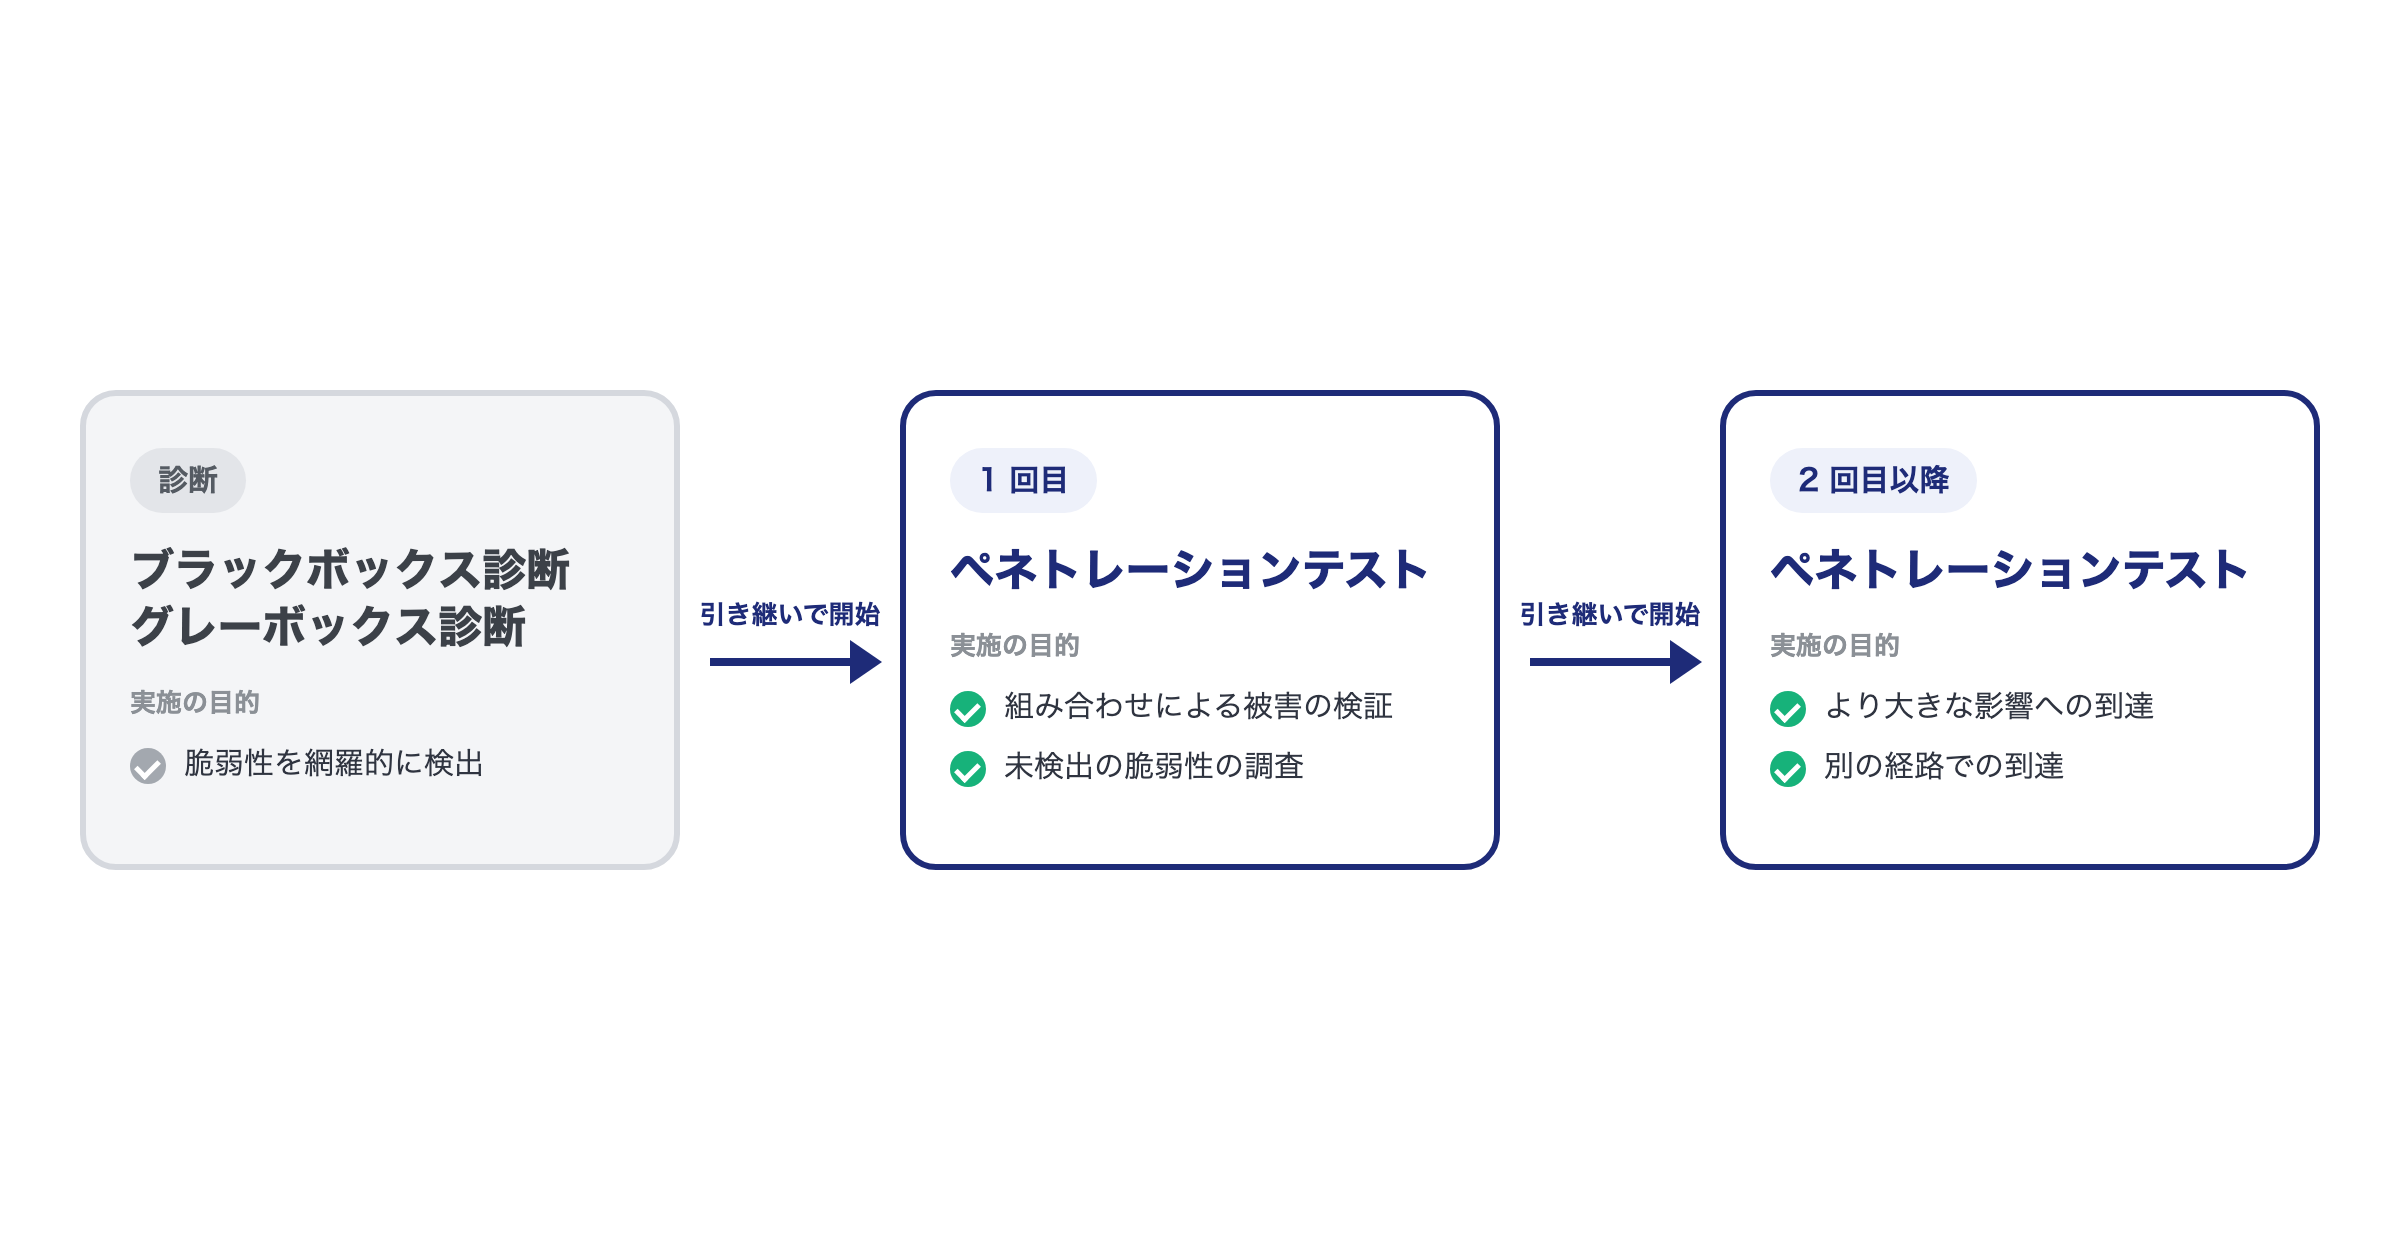
今回のリリースにより、診断の結果を引き継いで、そのままペネトレーションテストを開始できるようになりました。スコープや認証情報を入力し直す必要はありません。また、Takumi は診断で判明した対象システムの情報をもとにテストを進めます。そのため、診断で調べ済みの箇所を一から調べ直すことなく、検出された脆弱性を組み合わせた攻撃が成立するか、あるいは、診断で見つからなかった脆弱性が存在しないかといった調査に取り組めます。
ペネトレーションテストの結果から、同じように次のテストを開始することも可能です。テストを重ねるほど対象システムについての情報が蓄積されるので、より大きな影響に到達できるか、別の経路でも同じリスクに到達できるかを続けて検証していけます。
診断からペネトレーションテストへ引き継ぐ流れは次の図のとおりです。
たとえば、重要なリリースの前に、個々の脆弱性だけでなくそれらを組み合わせた攻撃まで確認しておきたいときに活用できます。また、リスクの大きさを社内で説明する際にも、実際の攻撃でどこまで到達できるかを示す材料になります。
利用開始方法
ブラックボックス診断・グレーボックス診断、またはペネトレーションテストのレポートページを開き、メニューに表示される「ペネトレーションテスト」ボタンから開始できます。ペネトレーションテストの目的は、推奨されるものをそのまま使うほか、自分で指定することも可能です。詳しくはユーザーガイドをご覧ください。
▼ ユーザーガイド: ペネトレーションテスト