Takumi Autofix 機能をリリース
· 約3分

Takumi Autofix 機能をリリースしました。本機能では、セキュリティ診断で検出された脆弱性に対して、修正パッチの生成から Pull Request の作成までを自動で行います。
機能概要
Autofix は、ホワイトボックス診断またはブラックボックス診断で検出された脆弱性のレポートをもとに、Takumi が修正コードおよびユニットテストを自動生成し、GitHub リポジトリに Pull Request を作成する機能です。
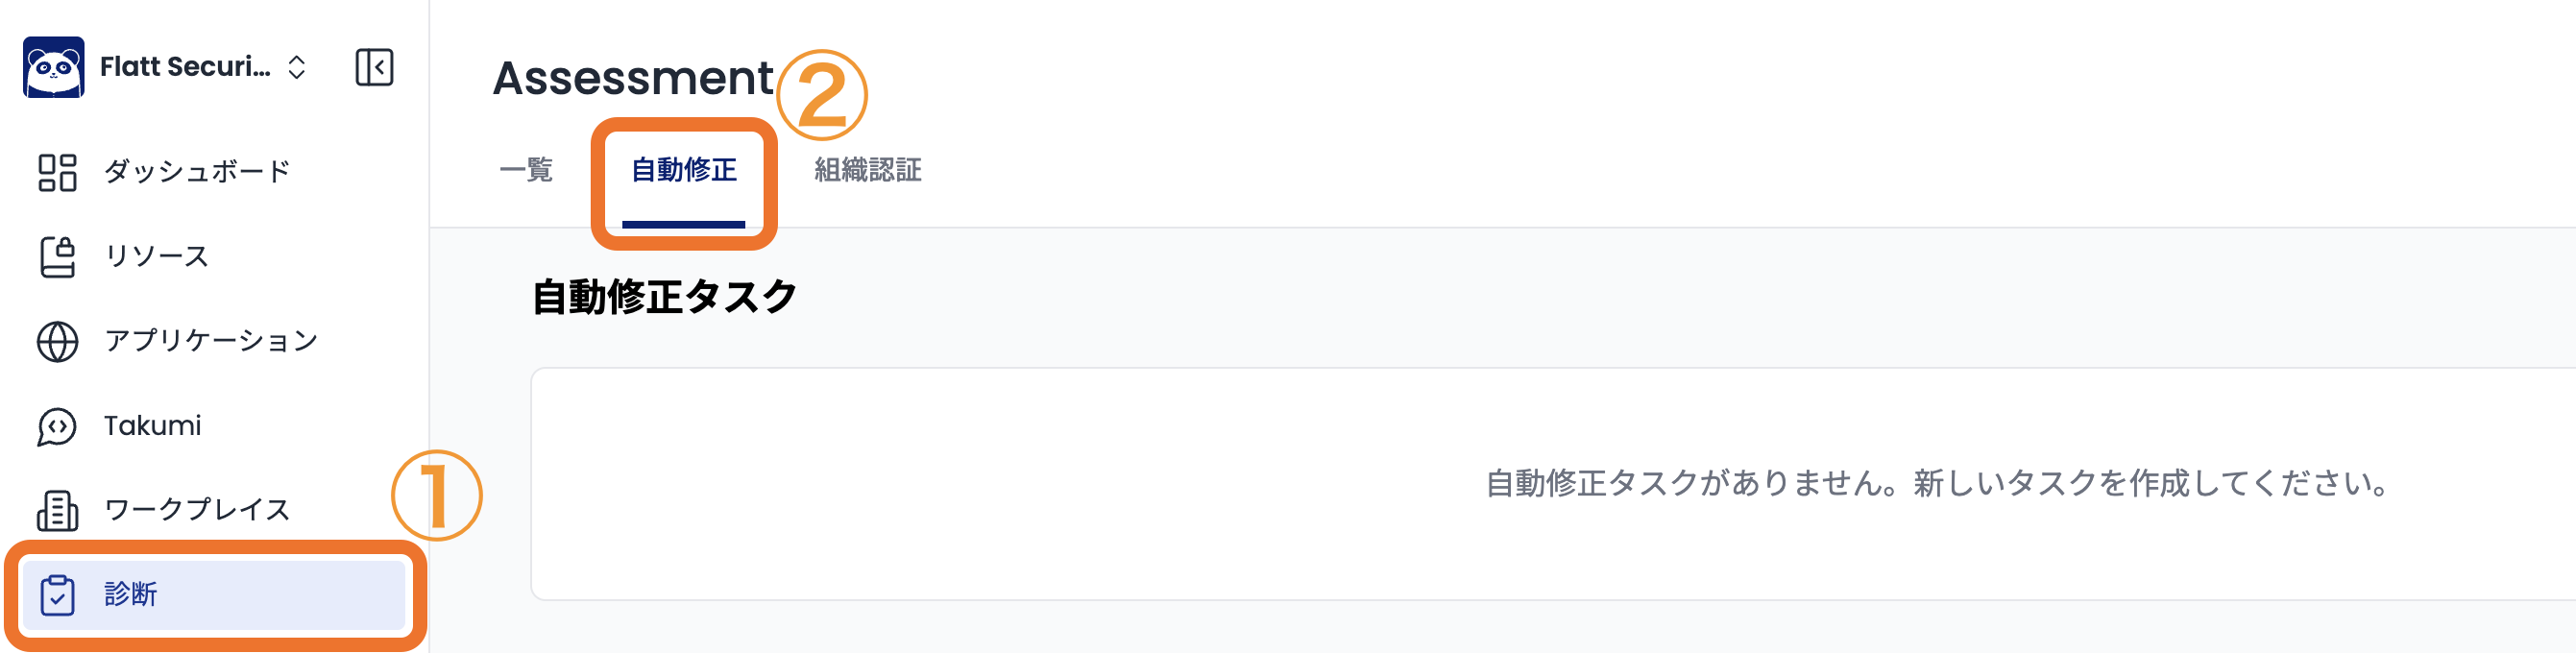
Shisho Cloud byGMO の Web 画面から利用できます。
処理の流れ
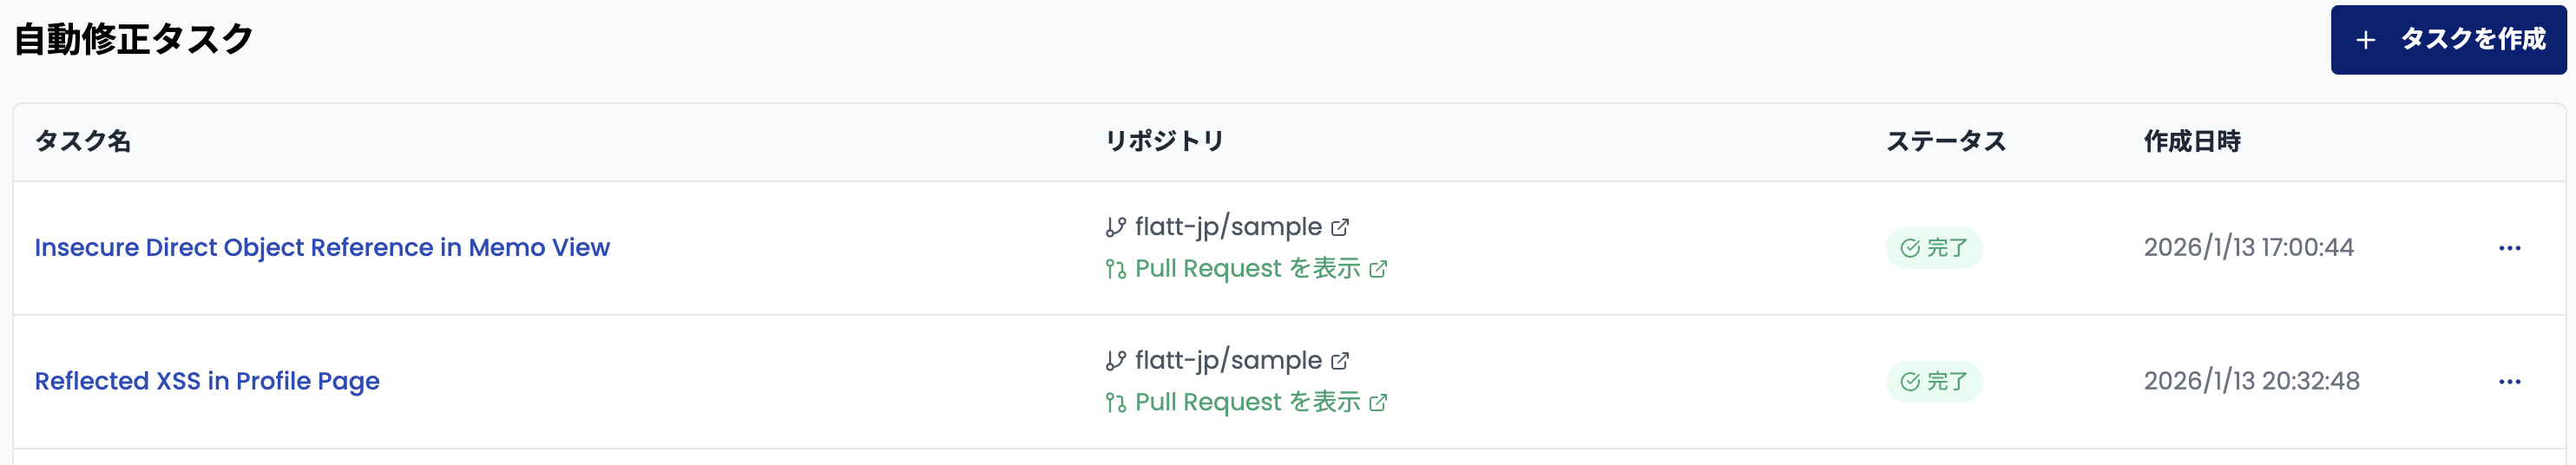
Autofix では、修正対象の脆弱性ごとに「修正タスク」を作成し、タスク単位で自動修正を実行します。
- 診断結果画面から修正したい脆弱性を選択し、修正タスクを作成する
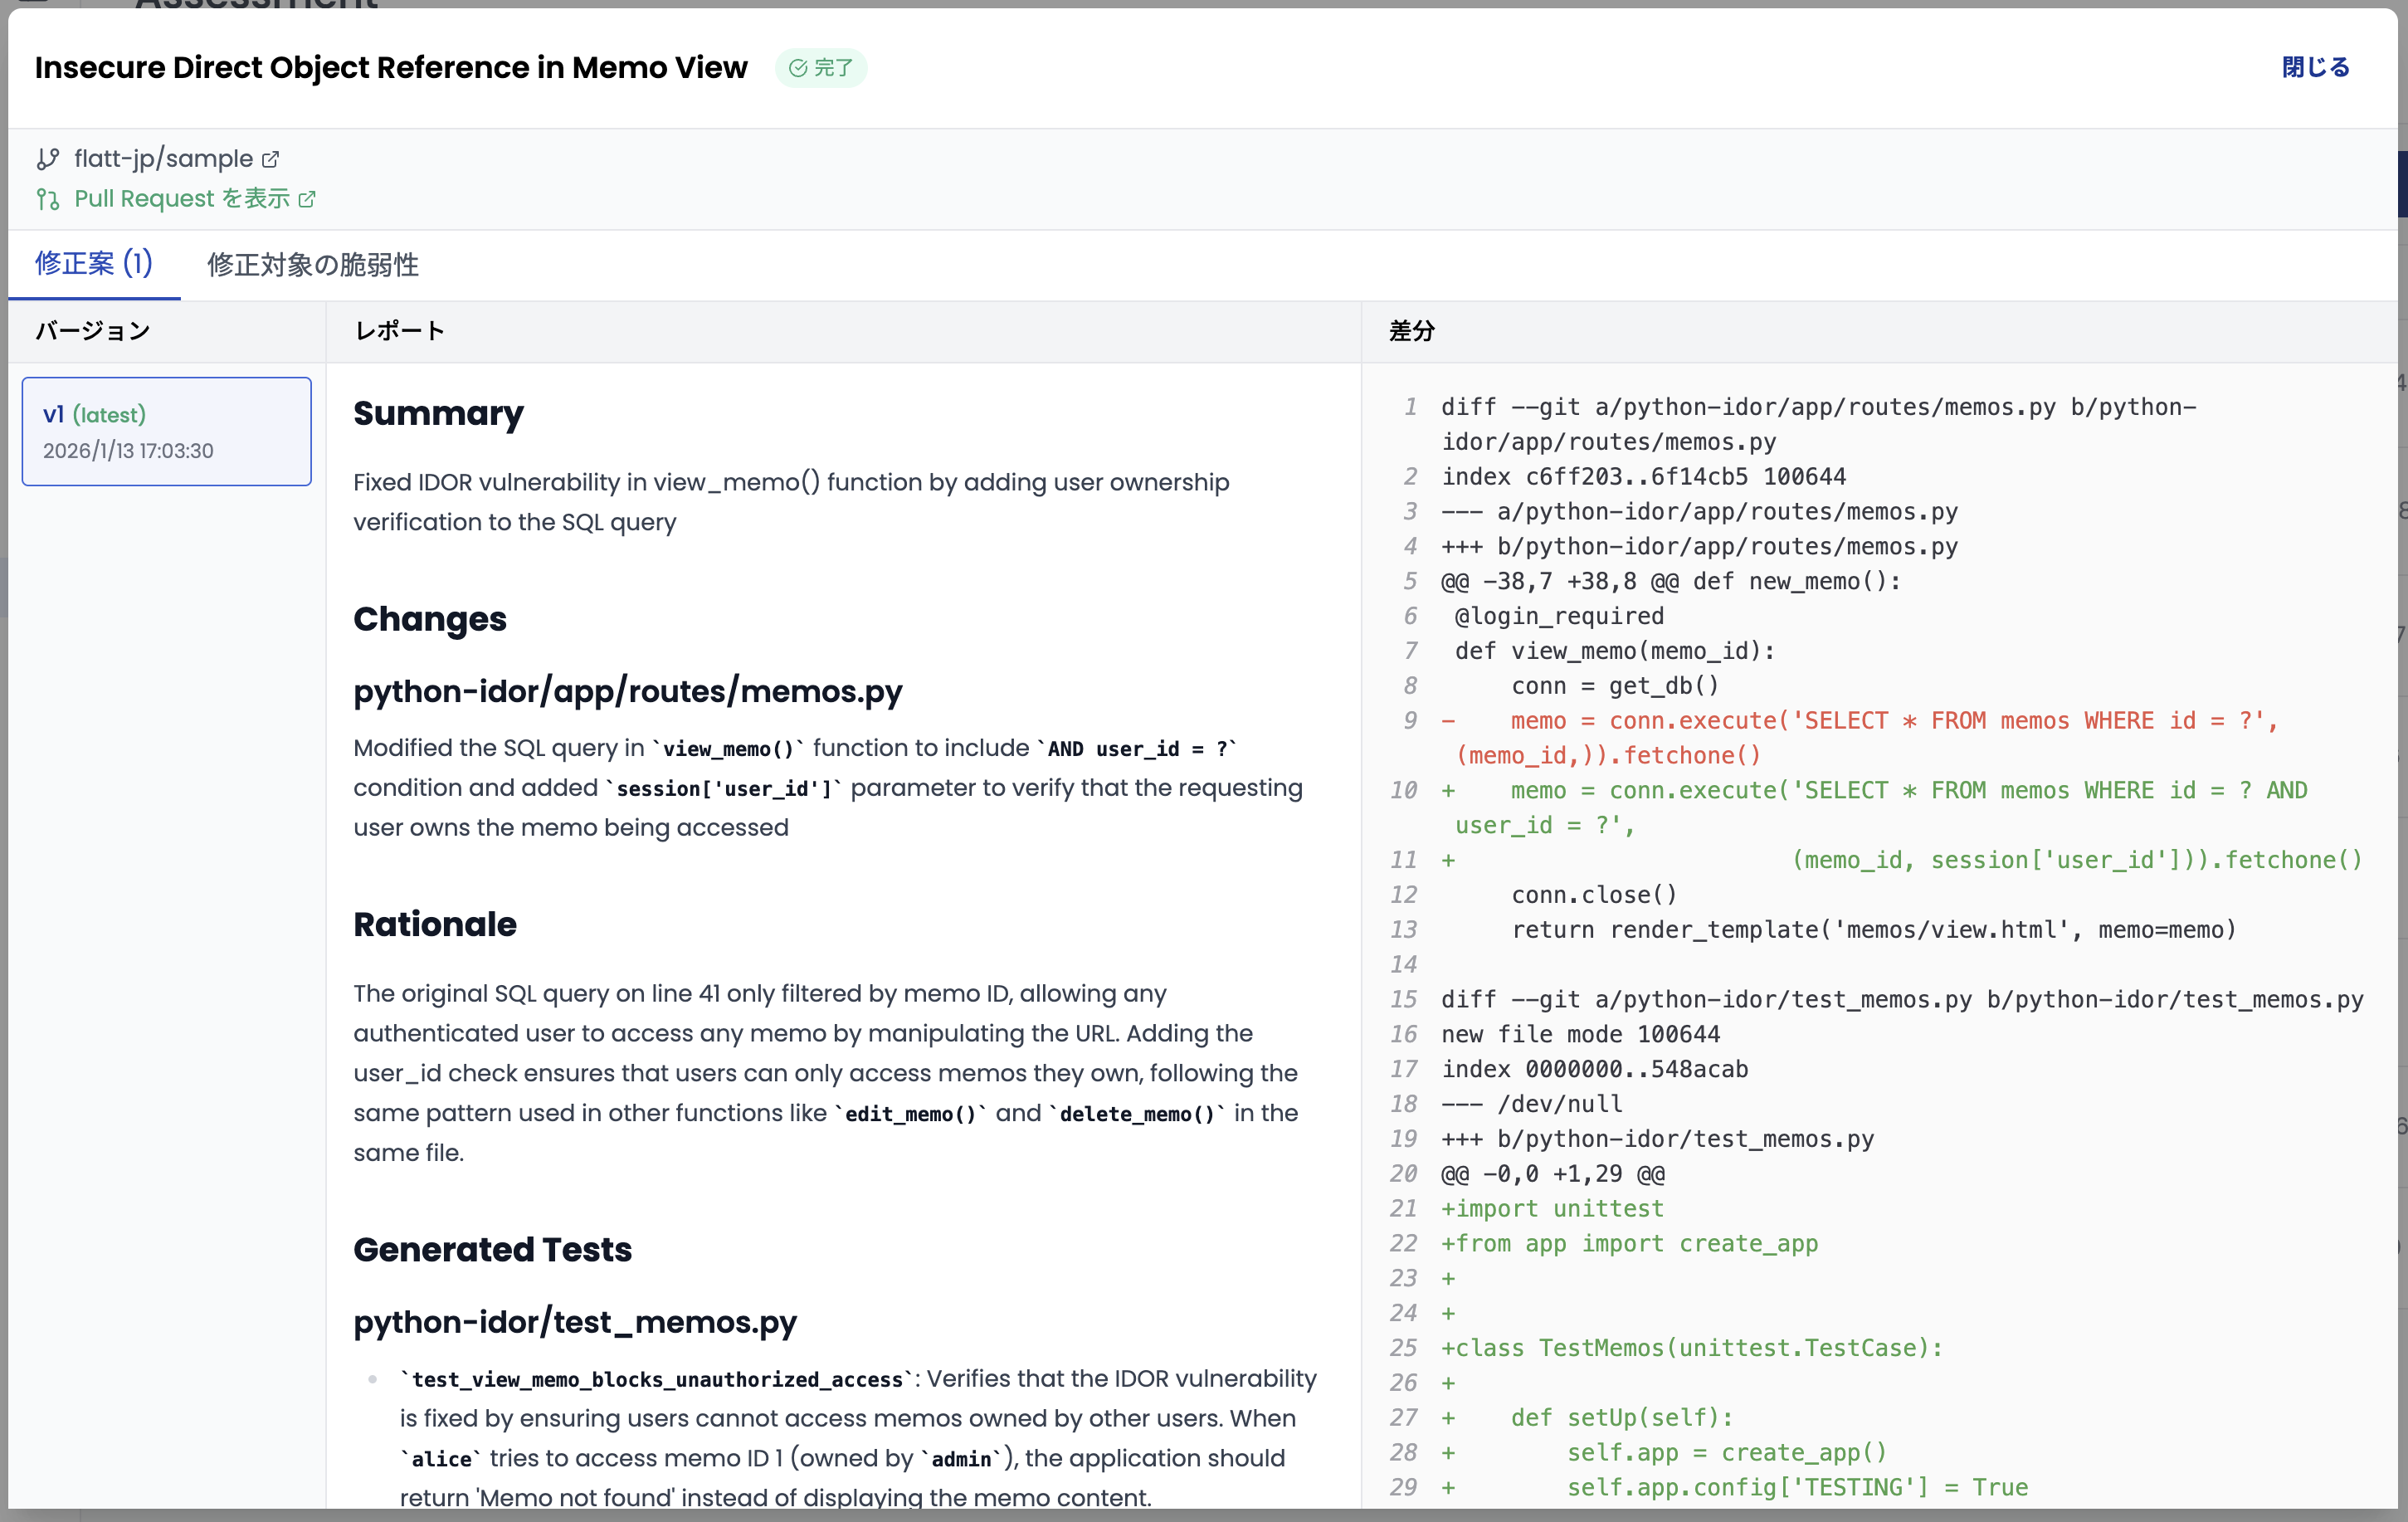
- タスクを実行すると、Takumi がリポジトリをクローンし、脆弱性の分析・修正コードの生成・ユニットテストの作成を自動で行う
- 処理完了後、生成された修正案(レポート・差分)を確認する
- 内容に問題がなければ、ボタン操作で GitHub リポジトリに Pull Request を作成する
修正結果が期待と異なる場合は、追加の指示を入力して再実行することもできます。
前提条件
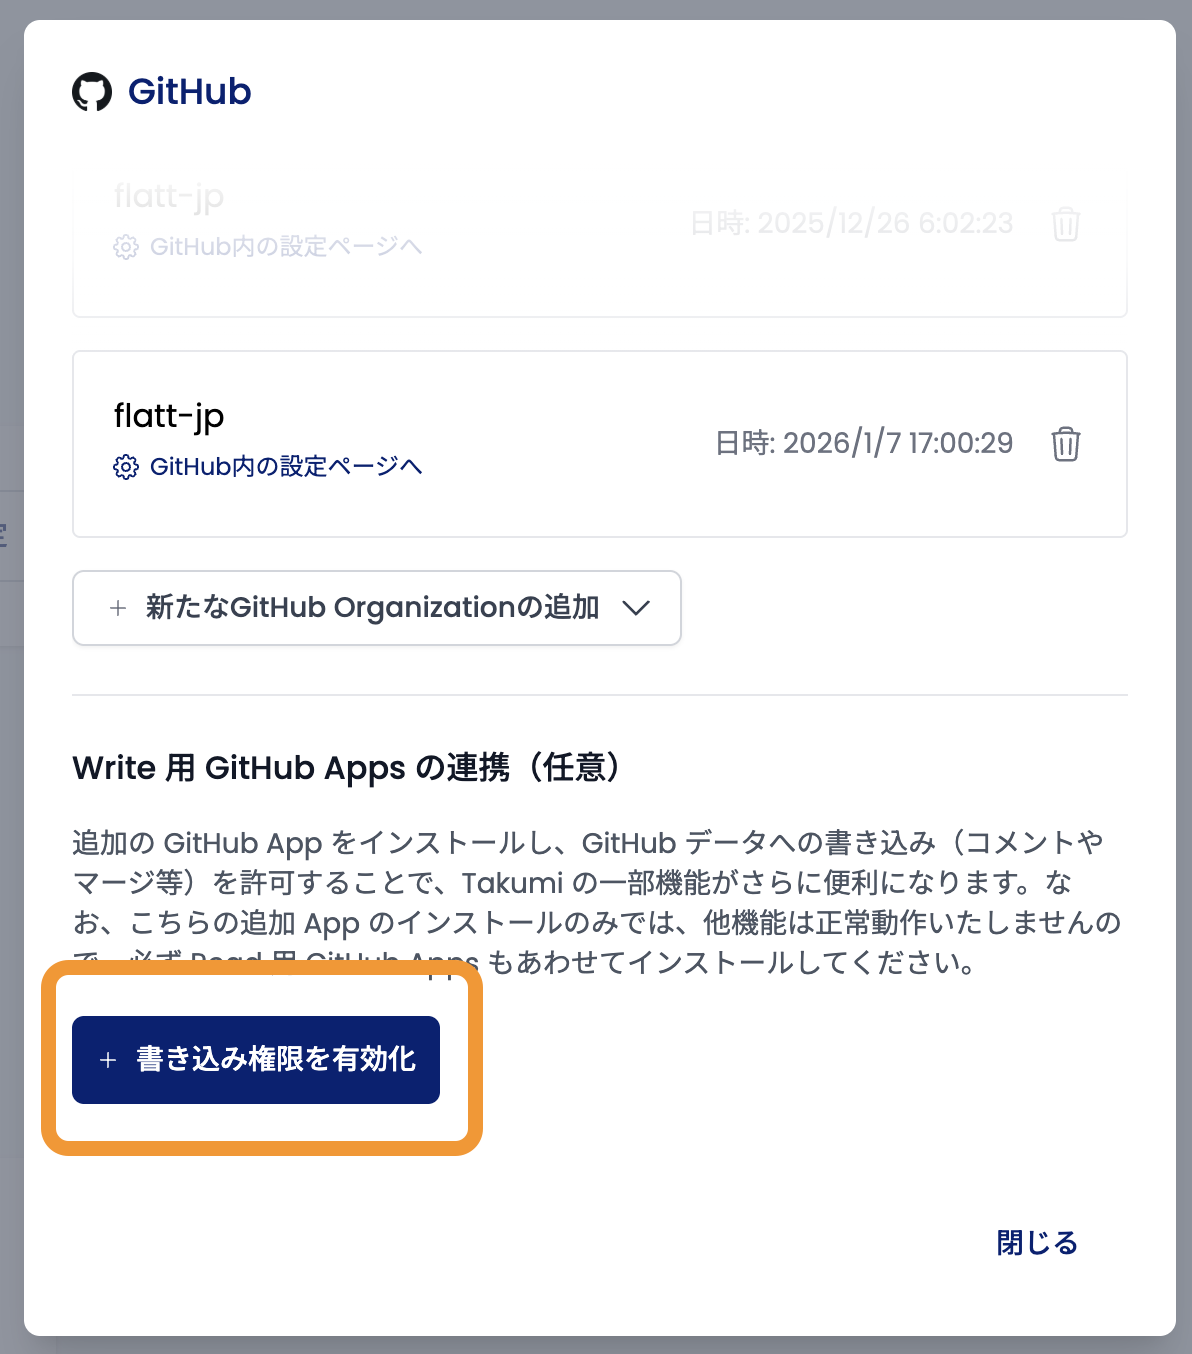
Autofix を利用するには、修正対象のリポジトリに対するアクセス権限を持つ Write 用の GitHub Apps の連携が必要です。
すでに GitHub App をインストール済みの組織については、本機能のリリースに伴い「Contents」権限の更新リクエストが GitHub からメールで送信されています。本機能を利用する場合は、事前にこのリクエストを承認してください。
詳しくは GitHub 連携 をご参照ください。
クレジット消費
利用にはクレジットが必要です。消費量は、修正対象の脆弱性の複雑さやリポジトリの規模に応じて変動します。
利用方法
本機能は全ての Takumi byGMO ユーザーの皆様がご利用いただけます。
詳しい操作手順は Autofix(自動修正) をご参照ください。